
Lo sviluppo software di apparati ferroviari “Safety-Related”
Tratteremo:
- Normativa EN e Gestione qualità
- Analisi Safety e Design Architetture
- Coding Standard e Test Rigorosi
- Tooling, Linguaggio Rust e Test
Durata del corso: 27 ore. Dal 14 ottobre al 25 novembre 2026
Diretta e On-Demand
Corso in accreditamento per 27 CFP agli Ingegneri
Normative EN e Gestione Qualità
Analisi Safety e Design Architetturale
Coding Standard e Test Rigorosi
Tooling, Linguaggio Rust e Test
ACCESSO IN DIFFERITA
Rivedi le lezioni per 12 mesi
MAteriale Formativo
Obiettivi del corso “lo sviluppo software di apparati ferroviari Safety-Related”
Questo corso sugli apparati ferroviari Safety-Related si pone l’obiettivo di fornire una panoramica completa e dettagliata sulle metodologie, le normative e le tecniche necessarie per lo sviluppo di sistemi software critici per la sicurezza, con un focus specifico sugli standard del settore e sul le tecnologie emergenti.

Il percorso formativo è strutturato in sette mezze giornate che coprono l’intero ciclo di vita del software e le principali architetture di sicurezza:
- Fondamenti Normativi e Processo di Sviluppo
Il corso inizia con l’analisi dei sistemi safety-related e del quadro normativo di riferimento, approfondendo gli standard EN 50128 (CENELEC) e la nuova EN 50716 (CENELEC). Verranno inoltre trattati i processi fondamentali di Software Quality Management,inclusa la gestione dei requisiti, della documentazione e della configurazione.
- Analisi della Sicurezza e Comunicazioni
Una parte significativa è dedicata alle attività di Safety, quali la Software Safety Analysis, lo sviluppo del Safety Case e la gestione delle SRAC (Safety Related Application Conditions). Un modulo specifico riguarda la sicurezza nelle comunicazioni, con l’analisi della norma EN 50159 (CENELEC), delle potenziali minacce nelle reti e delle relative contromisure.
- Architetture di Sicurezza e Sistemi Real -time
Il programma approfondisce le architetture di sicurezza, trattando concetti come la tolleranza ai guasti (fault tolerance), la copertura diagnostica e lo stato sicuro. Vengono inoltre esplorati temi quali il partizionamento delle funzioni safety, l’uso di sistemi operativi real-time e la programmazione concorrente nei sistemi critici.
- Ciclo di Vita del Software: dallo Sviluppo al Test
Il corso entra nel dettaglio della fase realizzativa, analizzando la scelta dei linguaggi di programmazione, la definizione dei coding standard e la compilazione deterministica.Ampio spazio è riservato all e attività di Verifica e Validazione (V&V), includendo lediverse tipologie di test (component, integration, H w/Sw) e l’importanza dellatracciabilità tra requisiti e test.
- Tool di Supporto e Innovazione con Rust
L’ultima parte del corso introduce la classificazione e lo sviluppo dei tool di supporto (T1,T2, T3).È inoltre previsto un focus specifico sul linguaggio Rust, con l’analisi dei suoi vantaggi edella relativa suite di strumenti per lo sviluppo sicuro.
I docenti sono personale selezionato tra i migliori esperti del settore con comprovata esperienza nell’applicazione delle tematiche trattate.
Dieci cose che si sapranno fare alla fine
Il corso è progettato per produrre competenze operative, non soltanto consapevolezza normativa. Al termine delle sette mezze giornate il partecipante è in grado di intervenire concretamente su tutto il ciclo di vita del software safety-related: dalla derivazione dei requisiti di sicurezza a livello di sistema fino alla qualificazione dei tool e alla chiusura delle evidenze di verifica.
In particolare, alla fine del percorso il partecipante sa:
- Ricostruire la catena della sicurezza. Collegare un hazard di sistema al requisito di integrità della singola funzione software, attraverso l’analisi dei rischi e l’allocazione delle funzioni: è il presupposto per difendere qualsiasi scelta progettuale davanti a un valutatore indipendente.
- Ripartire un THR in TFFR e derivarne il SIL. Distribuire il Tolerable Hazard Rate tra funzioni indipendenti e cooperanti, distinguendo i casi in cui l’indipendenza è dimostrabile da quelli in cui va dichiarata come ipotesi da verificare.
- Impostare il SwQAP e i piani collegati. Definire piano di qualità del software, di verifica, di validazione e di gestione della configurazione, con gate review dotate di criteri di ingresso e di uscita verificabili e non puramente formali.
- Scrivere SRAC effettivamente utilizzabili. Formulare Safety-Related Application Conditions univoche, tracciate all’hazard che le origina e complete di destinatario, metodo di verifica ed evidenza attesa: è il punto su cui si concentra più spesso l’osservazione degli enti di verifica.
- Calcolare diagnostic coverage e Safe Failure Fraction. Partire da una FMEA di componente per arrivare ai parametri quantitativi che giustificano la copertura diagnostica dichiarata e, con essa, l’architettura adottata.
- Scegliere e giustificare un’architettura rispetto al SIL target. Valutare configurazioni alternative, definizione dello stato sicuro, tolleranza ai guasti e partizionamento delle funzioni safety, motivando il compromesso tra sicurezza, disponibilità e costo.
- Redigere un coding standard e motivare adozioni e deroghe MISRA C. Tradurre le raccomandazioni normative in regole verificabili in modo automatico e documentare ogni deviazione con la relativa analisi di impatto.
- Rendere una release identificabile e riproducibile byte per byte. Governare configurazione, toolchain e compilazione deterministica in modo che il binario consegnato sia ricostruibile in modo identico anche a distanza di anni.
- Progettare una campagna di test con la metrica di copertura adeguata al SIL. Selezionare tipologie di prova (component, integration, hardware/software, validazione) e criteri di copertura, mantenendo la tracciabilità bidirezionale tra requisiti, test ed esiti.
- Classificare i tool secondo T1, T2 e T3 e definirne il livello di qualificazione. Riconoscere quando uno strumento può introdurre un errore nel prodotto finale o non rilevarlo, e predisporre la corrispondente evidenza di qualificazione.
Il filo conduttore dei dieci risultati è la tracciabilità: ogni scelta di architettura, di linguaggio, di test o di strumento deve poter essere ricondotta a un requisito di sicurezza e sostenuta da un’evidenza documentale. Chi conclude il corso non dispone soltanto di un quadro delle norme applicabili, ma è in grado di costruire e difendere il Safety Case che le sintetizza.
Che cosa questo corso NON è
Per orientare correttamente le aspettative è utile chiarire anche il perimetro esterno del corso: che cosa il percorso deliberatamente non si propone di fare. Il taglio è quello di un corso di metodo e di pratica progettuale, centrato su ciò che il software safety-related richiede di scrivere, calcolare, verificare e consegnare.
In particolare:
- Non è un corso di certificazione. Non rilascia qualifiche riconosciute da organismi di certificazione né abilitazioni di ruolo, e non sostituisce la lettura diretta delle norme: fornisce le chiavi per interpretarle e applicarle, ma il testo normativo resta il riferimento contrattuale.
- Non è un corso di programmazione. La lezione dedicata a Rust spiega per quali ragioni il linguaggio è entrato nel discorso normativo e quali garanzie offre rispetto alle classi di errore tipiche del C, ma non ha l’obiettivo di formare sviluppatori Rust: la sintassi e l’addestramento al linguaggio richiedono un percorso dedicato.
- Non è un corso sui prodotti. I tool citati durante le lezioni sono esempi di categoria funzionale, utili a capire che cosa serve in una toolchain qualificata e come classificarla secondo T1, T2 e T3; non costituiscono raccomandazioni commerciali né confronti tra fornitori.
- Non è un corso teorico sulla safety. Le basi concettuali vengono richiamate quando servono a rendere comprensibili le scelte progettuali, ma il baricentro resta operativo: che cosa si scrive, che cosa si calcola e che cosa si consegna al committente e al valutatore indipendente.
Partner del corso “Lo sviluppo software di apparati ferroviari Safety-Related”
Partner del corso è la società di ingegneria NIER con oltre 25 anni di esperienza nello sviluppo e nella verifica di sistemi software safety-critical, operante in settori caratterizzati da elevati requisiti di sicurezza e affidabilità, tra cui ferroviario, automotive, industria, life sciences e nucleare.
L’azienda combina competenze ingegneristiche avanzate con un solido presidio dei temi HSE&Q (Health, Safety, Environment & Quality), supportando organizzazioni che operano in contesti tecnologicamente complessi e regolati.
L’area Software Engineering supporta organizzazioni che sviluppano sistemi critici, contribuendo alla progettazione, realizzazione e validazione di software conforme ai principali standard internazionali di functional safety. Le attività sono svolte secondo normative quali EN 50716 (che sostituisce le precedenti EN 50128 e EN 50657) per il software ferroviario, EN 50126 per il ciclo di vita RAMS e EN 50129 per la dimostrazione della sicurezza dei sistemi di segnalamento, ISO 26262 per l’automotive, IEC 62304 per il software medicale, IEC 60880 per i sistemi nucleari e IEC 61508 / ISO 13849 per applicazioni industriali e di automazione.
Le competenze dell’area coprono l’intero ciclo di vita del software safety-critical: ingegneria dei requisiti, progettazione architetturale, sviluppo software embedded, integrazione, verifica e validazione indipendenti del software, con particolare attenzione alle metodologie e alle pratiche richieste dagli standard di sicurezza. In questo ambito NIER applica tecniche di Model-Based Development, sviluppo embedded in C, C++ e Rust secondo linee guida di qualità e sicurezza (tra cui MISRA C), e metodologie strutturate di verifica basate su analisi statica e dinamica del codice, test automatici e verifica della copertura dei test.
Un ambito di particolare specializzazione riguarda i sistemi ferroviari e di segnalamento, inclusi sistemi ERTMS/ETCS, per i quali NIER sviluppa componenti software e moduli applicativi, supporta attività di configurazione e gestione dei dati di sistema, integrazione con sistemi di controllo e sottosistemi di segnalamento esistenti e svolge attività di verifica e validazione indipendente.
L’azienda possiede inoltre competenze nello sviluppo di protocolli di comunicazione e tool safety-related classificabili come T2/T3, quali compilatori dati, configuratori di sistema, generatori di codice e simulatori di protocolli, strumenti fondamentali nei processi di sviluppo, configurazione e verifica dei sistemi safety-critical.
Accanto alle attività di software engineering, NIER presidia anche gli aspetti di RAMS e sicurezza del sistema, supportando i clienti nelle analisi di affidabilità e sicurezza e nella dimostrazione della sicurezza, fino alla predisposizione del Safety Case.
A chi è rivolto il corso “Lo sviluppo software di apparati ferroviari Safety-Related”
Il corso è rivolto a tutte le figure professionali coinvolte, a vario livello e titolo, nello sviluppo di apparati ferroviari safety-related, operanti negli ambiti di (elenco non esaustivo):
- progettazione
- sviluppo software
- safety management
- verifica e validazione
- system engineering
- quality assurance
- gestione di progetto
Il corso è inoltre aperto a tutti coloro che desiderano approfondire le tematiche trattate.
Non sono richieste competenze tecniche pregresse: i contenuti sono strutturati per essere accessibili a tutti, indipendentemente dal background di partenza.
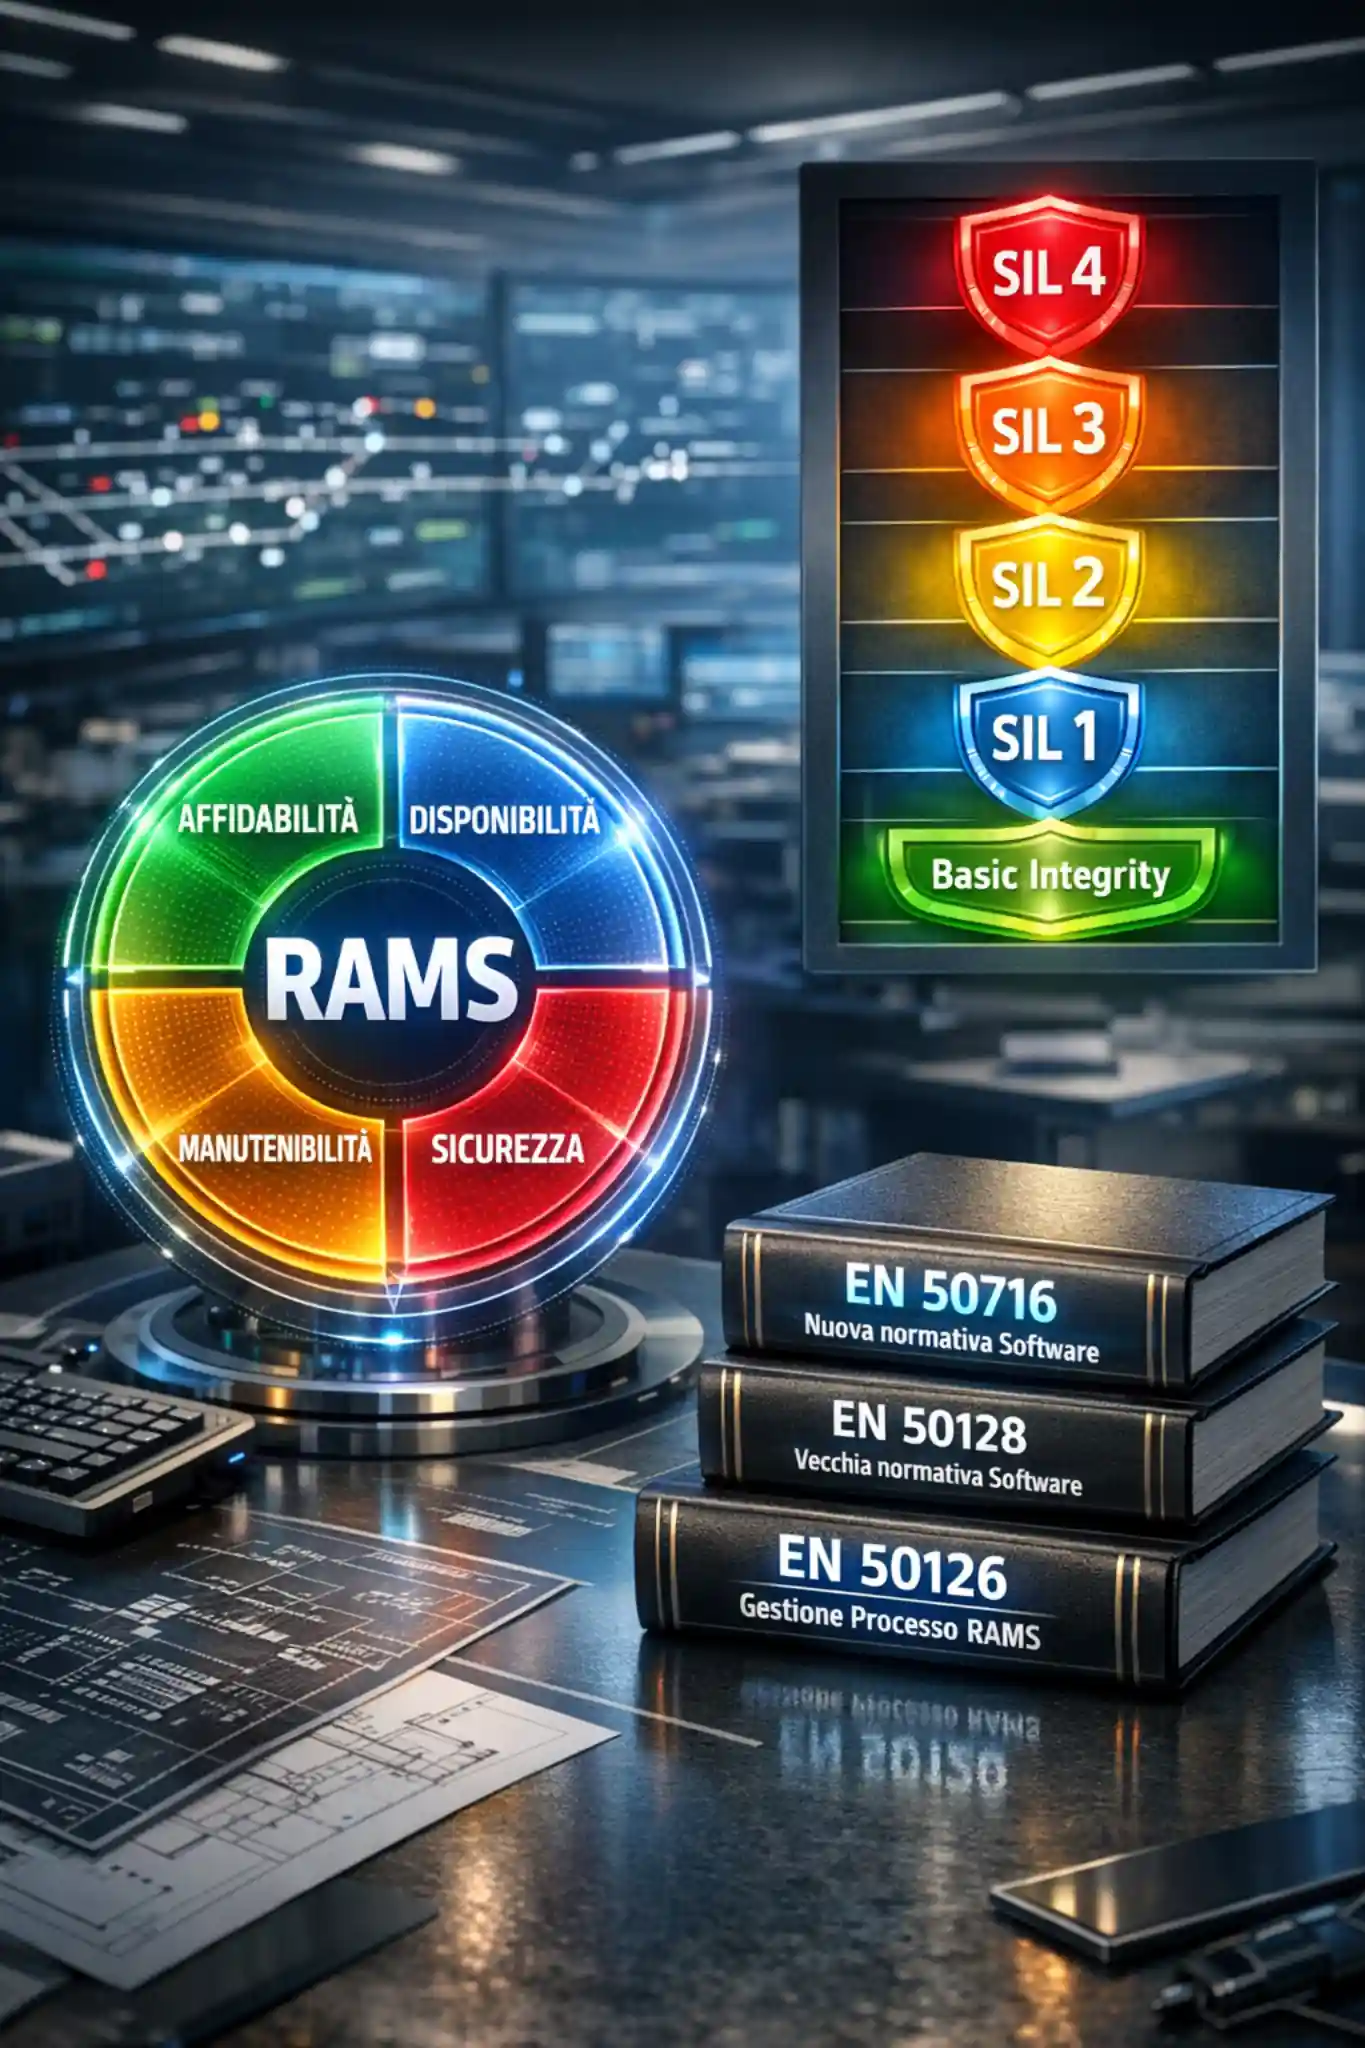
Lo sviluppo software di apparati ferroviari Safety-Related
Programma delle lezioni
1° MODULO: FONDAMENTA E QUALITA’
1° MODULO: FONDAMENTA E QUALITA’
Lezione 1 – PROCESSO DI SVILUPPO DI UN SISTEMA SAFETY-RELATED
[4 ore] – 14 ottobre 2026 [9:00 – 13:00]
Contenuti: I sistemi safety-related, Le normative di riferimento, approfondimento della normativa EN 50128, la nuova normativa EN 50716
Docenti: Ing. Cristian Vercilli
Lezione 2 – GESTIONE DELLA QUALITA’ DEL SOFTWARE
[4 ore] – 21 ottobre 2026 [9:00 – 13:00]
Contenuti: Software quality management, documentation management, requirements management, configuration & change management, Validation & Verification management
Docenti: Ing. Filippo Elia
2° MODULO: SAFETY E ARCHITETTURE
Lezione 3.1 – ATTIVITA’ DI SAFETY
[2 ore] – 27 ottobre 2026 [9:00 – 11:00]
Contenuti: Safety management, software safety analysis, SRAC, safety case
Docenti: Ing. Cristian Vercilli
Lezione 3.2 – SICUREZZA NELLE COMUNICAZIONI
[2 ore] – 27 ottobre 2026 [11:00 – 13:00]
Contenuti: Normativa EN 50159 (la categorizzazione delle reti, potenziali hazard nella comunicazione, le contromisure di sicurezza), esempio di applicazione
Docenti: Ing. Filippo Elia
Lezione 4 – ARCHITETTURE DI SICUREZZA
[4 ore] – 4 novembre 2026 [9:00 – 13:00]
Contenuti: Introduzione, diagnostic coverage, lo stato sicuro, tollerare i guasti, le architetture di sicurezza, impatti sul software nelle architetture composite, partizionamento e isolamento delle funzioni safety, uso di sistemi operativi realtime, gestione del tempo, programmazione concorrente nei sistemi safety-critical
Docenti: Ing. Cristian Vercilli
3° MODULO: SVILUPPO E VALIDAZIONE
Lezione 5 – IL PROCESSO DI SVILUPPO DEL SOFTWARE
[4 ore] – 11 novembre 2026 [9:00 – 13:00]
Contenuti: Scelta del linguaggio di programmazione, definizione del coding standard, compilazione deterministica, documentazione del codice, gestione della configurazione
Docenti: Ing. Filippo Elia
Lezione 6 – VERIFICA E VALIDAZIONE DEL SOFTWARE
[4 ore] – 18 novembre 2026 [9:00 – 13:00]
Contenuti: Le attività di verifica e validazione, sw component test, sw integration test, sw/hw integration test, overall sw test, test di non regressione e analisi di impatto, tracciatura tra requisiti e test, test automatici
Docenti: Ing. Cristian Vercilli
4° MODULO: INNOVAZIONE E CHIUSURA
Lezione 7.1 – SVILUPPO DI TOOL DI SUPPORTO
[1 ora] – 25 novembre 2026 [9:00 – 10:00]
Contenuti: Classificazione dei tool (T1, T2, T3), processo di sviluppo dei tool
Docenti: Ing. Filippo Elia
Lezione 7.2 – RUST E I SUOI VANTAGGI
[2 ore] – 25 novembre 2026 [10:00 – 12:00]
Contenuti: Perché Rust?, la suite dei tool, qualche esempio
Docenti: Ing. Filippo Elia
Test di apprendimento
Esame di apprendimento dei contenuti – 25 novembre 2026 [12:00 – 13:00]
L’esame è obbligatorio per chi richiede l’attestato di partecipazione e per gli ingegneri e iscritti all’albo professionali che richiedono i cfp.

Lezioni in Diretta e Differita
€2200*
27 ore di lezione
Materiale didattico
On-demand
Attestato di partecipazione
videocorso disponibile per 12 mesi
Esame finale on-line
CFP agli ingegneri
Corsi correlati con lo sconto del 40%
DIPENDENTI SOCI COLLETTIVI CIFI
Associazioni Partner
€1700*
27 ore di lezione
Materiale didattico
On-demand
Attestato di partecipazione
videocorso disponibile per 12 mesi
Esame finale on-line
CFP agli ingegneri
Corsi correlati con lo sconto del 40%
Materiale didattico
Lezione 1
Lezione 2
Lezione 3.1
Lezione 3.2
Lezione 4
Lezione 5
Lezione 6
Lezione 7.1
Lezione 7.2
Stampa il seguente modulo, compilalo e invialo unitamente alla distinta di pagamento a segreteria@cifiservizi.it
Sviluppo software di apparati ferroviari Safety-Related – Programma integrale



Corsi in partenza


Corsi in partenza – in multilingua


Corsi in partenza – in inglese
